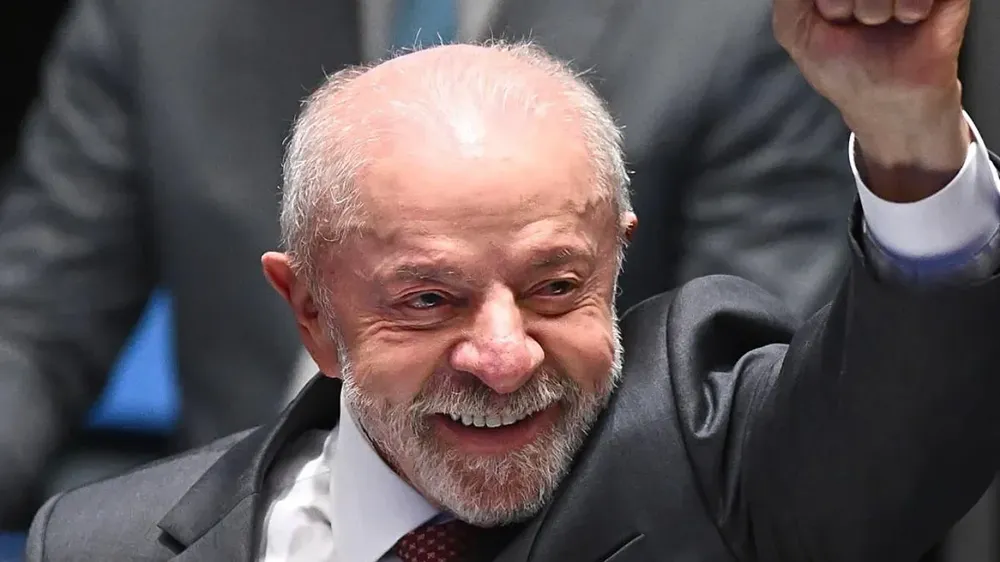
Se impuso con el 51,76% de los votos frente al 48,24% de Flávio Bolsonaro.





Un nuevo malware promete ser una amenaza importante para la seguridad de Android. Se trata de Octo, un software intrusivo que puede incrustarse en cualquier aplicación de Google Play Store logrando controlar el dispositivo del usuario sin que este logre darse cuenta.
Una vez dentro del dispositivo, los hackers toman el control del teléfono y roban las contraseñas de las diferentes aplicaciones bancarias que el usuario tenga instaladas a medida que las ingresa.
Una de las grandes ventajas de Android es que hay tantas opciones que existen al instalar nuevas aplicaciones, lo cual también se convierte en un inconveniente: debido a esta libertad, hay más riesgo de instalar un software que no tiene un buen propósito.

Es algo que aparece casi todas las semanas a medida que aparecen nuevos programas maliciosos. El último tiene un nombre: Octo.
El malware es invisible, autónomo, difícil de detectar y eliminar
Octo puede pasar desapercibido como actualización en una aplicación. Y, de ingresar en un teléfono, abre la puerta para que los atacantes hagan lo que quieran con él.
La investigación realizada por la firma de seguridad Threat Fabric ha revelado cómo este nuevo malware, un tipo de bot, es capaz de infiltrarse en las aplicaciones sin ser detectado por el sistema. Su funcionamiento automático deshabilitando Google Play Protect es una de las primeras medidas de ataque.
Luego superpone aplicaciones para registrar las pulsaciones de teclas, abrir una ventana en el teléfono y habilitar la interacción remota. Todo lo que el usuario no puede notar.
Octo, el nombre que el desarrollador le dio al malware, es parte de la familia ExoBot, un tipo de malware que ha evolucionado desde su desarrollo en 2016.
Con la integración de Octo en las aplicaciones utilizadas como gancho, el malware abre una sesión VNC (Computación de red virtual) con el panel de ataque para transmitir la pantalla por streaming; mientras usa herramientas de accesibilidad para capturar y simular toques de panel.
Debido a que Octo se superpone con el resto de aplicaciones sin que el usuario se dé cuenta, un atacante puede observar de forma remota cómo introduce las contraseñas de las aplicaciones bancarias.
También puede rastrear códigos SMS de verificación en dos pasos, ver contactos de WhatsApp y otra información privada.
FUENTE: Ámbito.